

Pięć rosyjskich nieruchomości w Oslo zostało objętych sądowym zabezpieczeniem na wniosek ukraińskiego Naftogazu i powiązanych z nim spółek. Spór dotyczy odszkodowania za majątek utracony po aneksji Krymu. Czy jego kolejnym etapem może być presja w cyberprzestrzeni? Historia konfliktów wokół Svalbardu i najnowszy raport Telenora dają podstawy, żeby potraktować to pytanie poważnie.
Kamienica na Frogner i cztery mieszkania w Oslo stały się częścią finansowego sporu między Ukrainą a Rosją. We wrześniu sąd w norweskiej stolicy zgodził się na ich zajęcie zabezpieczające. Nieruchomości nie przeszły tym samym na własność ukraińskiej firmy, ale decyzja otwiera drogę do dalszej egzekucji, która może zakończyć się przymusową sprzedażą. Według informacji opublikowanych przez VG wartość roszczeń wobec Rosji, wraz z odsetkami i kosztami, sięga już około 57 miliardów koron.
U podstaw sprawy leży utrata aktywów Naftogazu na Krymie po rosyjskiej aneksji w 2014 r. Ukraińska spółka uzyskała korzystne rozstrzygnięcie arbitrażowe i szuka rosyjskiego majątku, z którego mogłaby wyegzekwować należność. Norwegia jest jednym z państw, w których prowadzi te działania. Wcześniej, na podstawie decyzji sądu z 31 sierpnia, zabezpieczono rosyjski statek Profesor Mołczanow, wykorzystywany do komercyjnych rejsów ekspedycyjnych, w tym na Svalbard.
Mamy więc kolejne decyzje uderzające w rosyjski majątek znajdujący się pod norweską jurysdykcją. To wystarczający powód, żeby przyjrzeć się możliwości działań odwetowych. Nie jest to jednak dowód, że jakakolwiek zaobserwowana awaria, próba włamania czy kampania DDoS stanowi odpowiedź na postanowienie sądu. Svalbard już pojawiał się w komunikatach napastników.
Najbliższy norweski precedens nie dotyczy nieruchomości, lecz transportu na Svalbard. W czerwcu 2022 r., w czasie sporu o przewóz towarów dla rosyjskiej społeczności na archipelagu, norweskie instytucje i przedsiębiorstwa zostały zaatakowane metodą DDoS. NSM przypisała falę ataków prorosyjskiej grupie. Killnet odwoływała się w swoich komunikatach do przejścia granicznego Storskog i norweskiej odmowy transportu. Napastnicy sami nadawali więc swojej aktywności polityczny kontekst.
DDoS polega na zalewaniu usługi ruchem, którego ta nie jest w stanie obsłużyć. Dla użytkownika efektem może być niedziałająca strona urzędu, problem z logowaniem lub brak dostępu do usługi. Atak nie musi prowadzić do kradzieży danych, żeby osiągnąć cel: wywołać zamieszanie, wygenerować koszty i zapewnić napastnikom miejsce w mediach.
Przypadek z 2022 r. pokazuje, że konflikt dotyczący norweskich decyzji może zostać wykorzystany jako uzasadnienie cyberataków. Nie rozstrzyga natomiast, kto wydał polecenie ich przeprowadzenia. Deklaracja grupy jest dowodem tego, jak chce ona przedstawiać swoje działania. Do przypisania operacji rosyjskim władzom potrzebne jest więcej informacji.
Kontrole statków i kolejny punkt zapalny
Napięcia nie ograniczają się do Svalbardu i rosyjskich nieruchomości w Oslo. W połowie października norweska straż przybrzeżna prowadziła działania wobec dwóch chińskich statków do przewozu ciężkich ładunków: „Ya Qing Hai Yang” i „Jian Yang Cheng He”. Jednostki znalazły schronienie przed sztormem w Andfjorden, w rejonie Andøya. Ich obecność i aktywność norweskich jednostek dokumentował High North News, wykorzystując dane MarineTraffic oraz zdjęcia satelitarne SynMax Intelligence.
„Ya Qing Hai Yang”, wcześniej znany jako „Ocean 28”, transportował wyposażenie dla objętego sankcjami rosyjskiego projektu Arctic LNG 2. Według relacji opublikowanej 21 października przez dziennikarza Odda Inge Teige, powołującego się na norweski urząd morski, statek pozostaje zatrzymany ze względu na brak ważnej bandery i odpowiednich certyfikatów. „Jian Yang Cheng He” oczekiwał natomiast na odrębną inspekcję, gdy pozwolą na nią warunki pogodowe. Nie ma publicznego potwierdzenia, że obie jednostki w tym rejsie przewoziły wyposażenie przeznaczone dla rosyjskiego projektu.
Nie ma potwierdzenia krążącej w mediach społecznościowych wersji o pościgu za statkami ukrywającymi się w fiordach. Sama sprawa jest jednak kolejnym punktem, w którym norweskie działania dotykają interesów rosyjskiego sektora energetycznego. Zabezpieczenie majątku na rzecz Ukrainy, kontrole statków i spory wokół Svalbardu mają różne podstawy, ale każdy z tych tematów może zostać wykorzystany w narracji przedstawiającej Norwegię jako państwo działające przeciw Rosji. Przykład z 2022 r. pokazuje, że prorosyjskie grupy potrafią sięgnąć po taki konflikt jako publiczne uzasadnienie cyberataków.
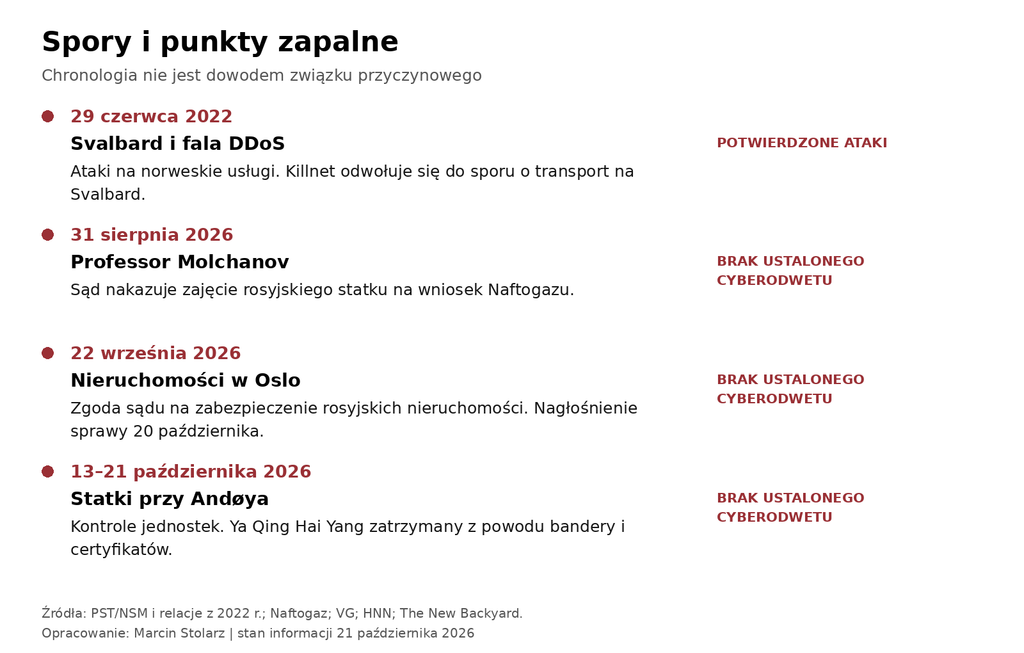
Chronologia wydarzeń. Opracowanie: Marcin Stolarz/Razem Norge.
Telenor opisuje zagrożenie wykraczające poza pojedynczy spór
Opublikowany 20 października raport Digital sikkerhet 2026 daje tej sprawie szerszy kontekst. Telenor wskazuje Rosję jako największe zagrożenie dla Norwegii i opisuje możliwość sabotażu oraz działań zakłócających, służących wywoływaniu niepokoju, presji politycznej lub sprawdzaniu odporności społeczeństwa. Operacje mogą mieć charakter fizyczny i cyfrowy, a ich wykonawcami mogą być zarówno profesjonaliści, jak i pośrednicy. Operator zwraca też uwagę na strategiczne znaczenie północy i Svalbardu.
To ocena ogólnego zagrożenia, a nie ostrzeżenie przed konkretnym atakiem związanym z Naftogazem. Jej znaczenie polega na tym, że scenariusz cyfrowego ataku mieści się w opisywanym przez operatora sposobie działania Rosji. Zajęcie majątku może być jednym z wydarzeń, które mogą być powodem do reakcji takich grup. Nie ma jednak podstaw, żeby na tej podstawie zapowiadać atak albo wskazywać jego przyszły cel.
Raport pokazuje również praktyczny wymiar zakłóceń. Do września Telenor zarejestrował 322 ataki DDoS na norweskie firmy i instytucje. Średni czas ich trwania wzrósł z 38 minut w 2025 r. do dwóch godzin w 2026 r. Są to obserwacje operatora, a nie pełny bilans dla całego kraju. Telenor opisuje przy tym serię ataków na Norsk Tipping między majem a sierpniem. Spółka nie otrzymała żądań ani gróźb, a sprawcy nie ogłosili odpowiedzialności. Ten przykład pokazuje kłopot z przypisaniem autorstwa ataku: widoczne zakłócenie usługi nie zawsze pozwala ustalić, kto za nim stoi i jaki miał zamiar. Dopisanie takim incydentom rosyjskiej motywacji tylko dlatego, że pasują do szerszego obrazu, byłoby nadużyciem.
Oslo przy stole rozmów
Sprawa rosyjskich nieruchomości zbiega się w czasie z większym zaangażowaniem Norwegii w rozmowy o zakończeniu wojny. Jak informowaliśmy w Razem Norge, 20 października w Oslo spotkali się Wołodymyr Zełenski, Jonas Gahr Støre, prezydent Finlandii Alexander Stubb i amerykański wysłannik Steve Witkoff. Jared Kushner uczestniczył w tym spotkaniu zdalnie. Według norweskiego rządu to Ukraina poprosiła Norwegię i Finlandię o zorganizowanie spotkania, a następnie o dołączenie przedstawicieli USA. Rozmowy dotyczyły bezpieczeństwa Ukrainy, kwestii terytorialnych, sankcji i powojennej odbudowy. Oslo pełniło więc rolę gospodarza rozmów z udziałem osób bezpośrednio zaangażowanych w proces dyplomatyczny.
Na tym kontakt miał się nie zakończyć. Następnego dnia, po rozmowach z Władimirem Putinem w Petersburgu Witkoff wrócił przez Oslo. Premier Støre spotkał się z nim na lotnisku, żeby poznać rezultaty wizyty.
Z punktu widzenia cyberbezpieczeństwa te wydarzenia warto rozpatrywać łącznie. Norwegia wspiera Ukrainę, jej instytucje egzekwują roszczenia wobec rosyjskiego majątku i kontrolują statki związane z rosyjskim sektorem energetycznym, a Oslo jest gospodarzem rozmów o zakończeniu wojny. Rośnie więc znaczenie informacji trafiających do norweskich instytucji, a wraz z nim może rosnąć zainteresowanie rosyjskiego wywiadu ich korespondencją, dokumentami i kontaktami. To wniosek analityczny wynikający z roli Norwegii, nie potwierdzenie wzrostu liczby operacji szpiegowskich. Zdobywanie informacji i odwet za konkretne decyzje pozostają odrębnymi scenariuszami, choć mogą dotyczyć tych samych instytucji.
Kto atakuje i czego szuka
Za określeniem „rosyjscy hakerzy” kryją się organizacje o różnych zadaniach. APT28, znana również jako Fancy Bear, jest wiązana z rosyjskim wywiadem wojskowym GRU. Norwegia ma bezpośrednie doświadczenie z jej działalnością: PST uznała za prawdopodobne, że grupa odpowiadała za włamanie do systemu pocztowego Stortingu w 2020 r. Napastnicy zdobyli dostęp do części kont i wykradli wrażliwe informacje. Była to operacja nastawiona na pozyskanie danych, a nie publiczne wyłączenie strony parlamentu.
APT29, nazywana również Cozy Bear lub Midnight Blizzard, jest z kolei wiązana z rosyjskim wywiadem zagranicznym SWR. Zachodnie służby opisują jej operacje szpiegowskie przeciw instytucjom rządowym, organizacjom zajmującym się polityką zagraniczną i sektorowi energetycznemu, a także zainteresowanie usługami chmurowymi. To profil istotny przy analizowaniu bezpieczeństwa korespondencji dyplomatycznej i dokumentów dotyczących międzynarodowych sporów. Nie oznacza to jednak, że grupa prowadzi operację związaną z nieruchomościami w Oslo.
Inną rolę odgrywają prorosyjskie środowiska takie jak NoName057(16), specjalizujące się w DDoS przeciw Ukrainie i wspierającym ją państwom. Nie należy ich utożsamiać z grupami APT prowadzącymi operacje wywiadowcze. Różnica ma praktyczne znaczenie: wyłączenie strony daje rozgłos, natomiast dostęp do korespondencji może dostarczać informacji przez długi czas bez wiedzy opinii publicznej. Brytyjskie NCSC podkreśla zarazem, że granice między kategoriami sprawców stają się mniej wyraźne, a grupy przedstawiające się jako niezależne mogą działać zgodnie ze strategicznymi interesami państwa.
Profile wybranych grup. Opracowanie: Marcin Stolarz/Razem Norge. Zestawienie nie przypisuje im działań związanych ze sprawą nieruchomości.
Odwet nie musi dotknąć uczestników postępowania
W hipotetycznej kampanii nacisku celem nie musiałby być sam Naftogaz ani sąd. Napastnicy mogą wybierać usługi, których niedostępność będzie widoczna dla mieszkańców i mediów. Z kolei operacja nastawiona na zdobywanie informacji mogłaby koncentrować się na korespondencji i dokumentach podmiotów uczestniczących w sporze. To dwa różne scenariusze, wymagające innego przygotowania i pozostawiające inne ślady.
Jest też trzeci wymiar: wykorzystanie samej informacji o ataku. Grupa może ogłosić sukces większy niż rzeczywiste szkody, przypisać sobie cudzą awarię albo opublikować dane, które nie pochodzą z nowego włamania. W takim przypadku część operacji rozgrywa się w mediach i sieciach społecznościowych. Dlatego komunikat sprawców powinien być początkiem weryfikacji, a nie jej zakończeniem.
Z takim problemem zetknąłem się podczas własnego śledztwa dotyczącego doniesień o Delta Marine i BigID, odnotowanych przez Ransomlook, serwis monitorujący publikacje grup ransomware. W pierwszym przypadku grupa Qilin deklarowała atak na Delta Marine, ale problemem okazało się już jednoznaczne ustalenie, którego podmiotu dotyczył wpis i czy rzeczywiście miał on związek z Norwegią. W drugim grupa The Gentlemen wymieniła BigID. Potwierdzenie relacji biznesowej tej firmy z Telenorem nadawało sprawie znaczenie dla norweskich odbiorców, ale nie potwierdzało ani włamania do BigID, ani naruszenia danych czy systemów Telenora.
W obu przypadkach zabrakło potwierdzeń pozwalających opisać deklarowany atak jako fakt, dlatego nie zdecydowałem się na publikację. Nie oznacza to, że doniesienia były fałszywe albo że sprawcy wyolbrzymili swoje sukcesy. Oznacza, że moje śledztwo nie dostarczyło wystarczających informacji, by rzetelnie potwierdzić ich twierdzenia. Sama obecność nazwy firmy na stronie grupy ransomware nie rozstrzyga, co rzeczywiście się wydarzyło.
W sprawie nieruchomości trzeba ponadto rozdzielić wrześniową decyzję sądu od jej październikowego nagłośnienia. Ewentualną reakcję można próbować zestawiać z momentem, w którym zainteresowane strony dowiedziały się o zabezpieczeniu, albo z chwilą, gdy sprawa stała się szeroko znana. Wybranie tylko jednej daty, do której akurat pasuje zaobserwowany incydent, prowadziłoby do z góry założonego wniosku.
Na obecnym etapie mamy więc udokumentowany spór o majątek, wcześniejszy norweski przypadek politycznie uzasadnianych cyberataków i ocenę Telenora, która uwzględnia możliwość rosyjskiej presji w cyberprzestrzeni. Nie mamy na razie potwierdzenia operacji odwetowej związanej z zajęciem nieruchomości w Oslo.
Pytanie o gotowość pozostaje jednak zasadne już teraz. Czy instytucje i firmy uczestniczące w egzekucji rosyjskiego majątku uwzględniają taki scenariusz? Czy otrzymały groźby, próby phishingu albo zmianę aktywności wobec swoich systemów? Odpowiedzi na te pytania powiedzą o rzeczywistym ryzyku więcej niż kolejna deklaracja „rosyjskich hakerów” o planowanym odwecie.