
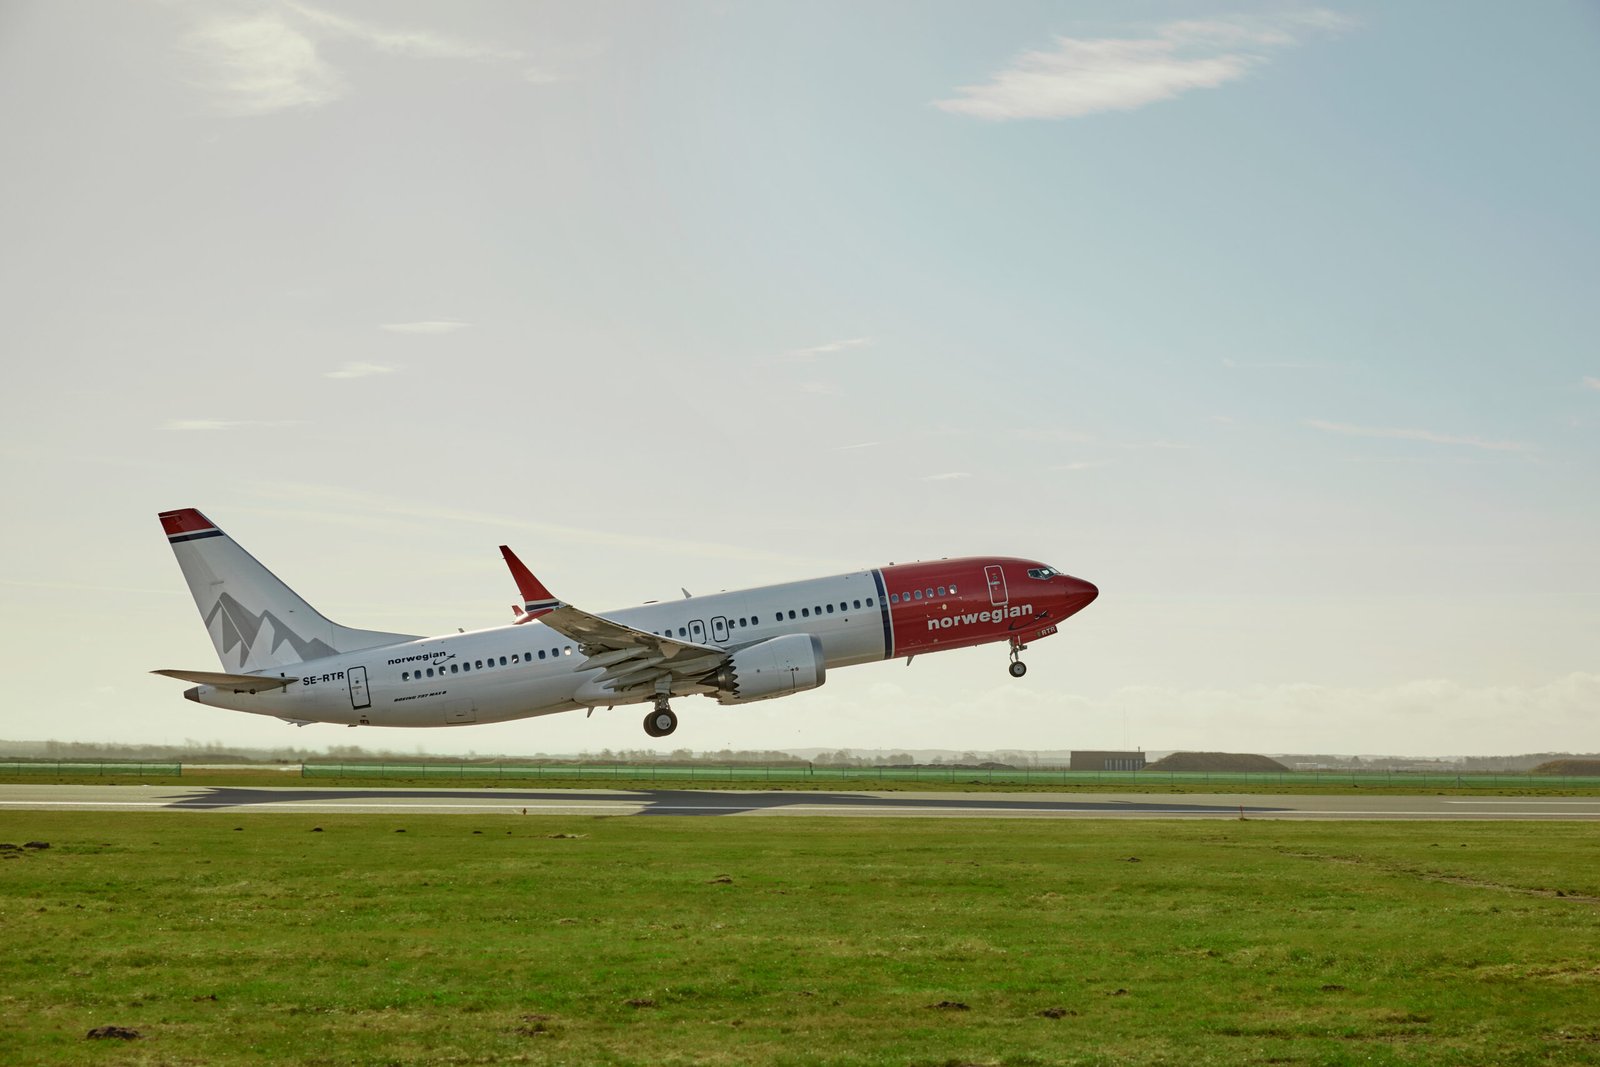
Dane kart płatniczych ok. 5000 klientów Norwegian mogły trafić w ręce przestępców. Linia prosi poszkodowanych, by natychmiast zablokowali karty. Hakerzy zaatakowali jej zewnętrznego dostawcę IT.
W skrócie
- Wyciek dotyczy kart użytych na części stron Norwegian w poniedziałek 16 listopada.
- Przestępcy mogli przejąć numer karty, datę ważności i kod CVC.
- Norwegian wysłał poszkodowanym e-maile w czwartek wieczorem i prosi o zablokowanie kart.
- Wśród poszkodowanych są klienci z Norwegii i Szwecji.
- Rezerwacje i zaplanowane podróże pozostają ważne.
Szkodliwy kod znalazł się na części stron linii lotniczej Norwegian w poniedziałek 16 listopada. Zainstalowali go przestępcy, którzy włamali się do zewnętrznego dostawcy IT linii. Jak podała agencja NTB, kod działał „w ograniczonym czasie w poniedziałek po południu i wieczorem”. Dziennik VG pisze z kolei, że „przed południem i wieczorem”. Dokładnych godzin linia nie podała.
Norwegian dowiedział się o włamaniu w środę 18 listopada i wyłączył zaatakowaną technologię. W czwartek wieczorem wysłał e-maile do ok. 5000 klientów, których mogło to dotyczyć. Sprawę zgłosił do norweskiego urzędu ochrony danych osobowych (Datatilsynet).
Jakie dane wyciekły
W e-mailu do klientów Norwegian napisał, że chodzi o „numer karty, datę ważności i numer CVC, co oznacza ryzyko nieuprawnionego użycia karty”. Według VG atak nie objął aplikacji mobilnej ani własnych systemów i serwerów linii.
Nie wiadomo, kim jest zaatakowany dostawca. VG podaje, że włamanie dotyczy ok. 200 firm na całym świecie.
Kogo dotyczy
Poszkodowani to klienci z Norwegii i ze Szwecji. Charlotte Holmbergh, która kieruje Norwegian w Szwecji, powiedziała szwedzkiej agencji TT, że linia poinformowała wszystkich poszkodowanych. Nie potrafiła podać, ilu z nich to klienci ze Szwecji.
Z dotychczasowych informacji nie wynika, czy wyciek dotyczy też osób, które kupowały bilety w innych krajach, np. w Polsce.
Co mówi Norwegian
– Jeden z naszych zewnętrznych dostawców IT padł ofiarą ataku hakerskiego – powiedziała agencji NTB rzeczniczka prasowa Norwegian Eline Hyggen Skari.
W rozmowie z VG dodała, że linia zareagowała natychmiast.
– Z tego, co wiemy, włamanie zostało zatrzymane i dotyczy tylko klientów, którzy dostali od nas informację – powiedziała.
Zapewniła też, że rezerwowanie biletów u Norwegian jest teraz bezpieczne.
Co zrobić, jeśli płaciłeś na stronie Norwegian w poniedziałek
- Sprawdź skrzynkę e-mail. Norwegian poinformował poszkodowanych w czwartek 19 listopada wieczorem.
- Jeśli dostałeś e-mail, zablokuj kartę w aplikacji banku albo zadzwoń do banku. Norwegian nazywa to „jedynym i najskuteczniejszym sposobem”, by zapobiec nadużyciu karty.
- Przejrzyj wyciąg z konta od poniedziałku 16 listopada. Każdą nieznaną płatność zgłoś w banku jako reklamację (reklamasjon).
- Reklamację składasz bez zbędnej zwłoki, najpóźniej 13 miesięcy po obciążeniu konta. Bank powinien oddać pieniądze najpóźniej do końca następnego dnia roboczego.
- Bank może potrącić udział własny (egenandel) do 450 NOK (ok. 187 zł). Przy rażącym niedbalstwie klient odpowiada do 12 000 NOK (ok. 5000 zł), ale o tym rozstrzyga niezależny organ, a nie bank.
- Nie podawaj danych karty, kodów ani BankID w e-mailu, SMS-ie ani przez telefon. Nie zatwierdzaj płatności, których nie rozpoznajesz.
- Twoja rezerwacja i zaplanowana podróż są nadal ważne.
Zasady reklamacji: Forbrukertilsynet.
Podsumowanie powstało przy użyciu AI

Dodaj komentarz